
Τρόμος στο Διαδίκτυο – Νέα απάτη «απειλεί» τους πολίτες
Συνεχίζονται οι προσπάθειες των επιτήδειων να εξαπατήσουν ανυποψίαστους πολίτες, με νέα ηλεκτρονική απάτη, που χρησιμοποιεί ως «βιτρίνα» τα στοιχεία του αρχηγού της Ελληνικής Αστυνομίας, αντιστράτηγου Κωνσταντίνου Σκούμα. Με την ευκαιρία, δείτε τα 3 σημάδια που δείχνουν ότι έχετε παραβιαστεί.
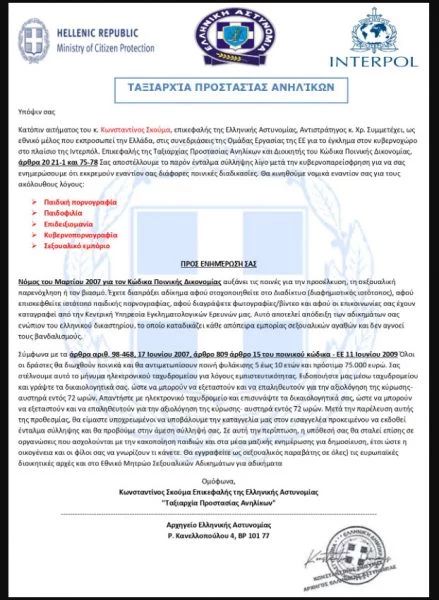
Συγκεκριμένα, οι δράστες, χρησιμοποιώντας τα στοιχεία αυτά σε επιστολή δήθεν αρμόδιων ελεγκτικών αρχών, προσπαθούν να εξαπατήσουν πολίτες – χρήστες του διαδικτύου, με το πρόσχημα ότι ο αποδέκτης τους εμπλέκεται σε υπόθεση πορνογραφίας και άλλων αδικημάτων, επισημαίνοντας μάλιστα ότι τέτοιου είδους αδικήματα επιφέρουν ποινή φυλάκισης 5 ετών και πρόστιμο ύψους 75.000 ευρώ.
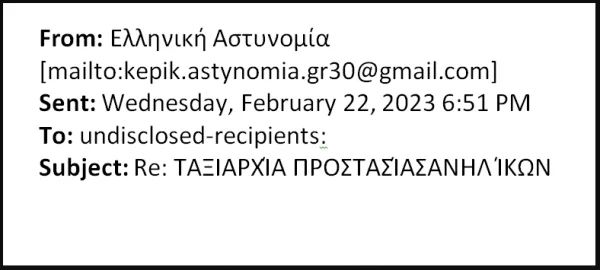
Μάλιστα, στην προσπάθειά τους να προσδώσουν «αληθοφάνεια» στη σχετική επιστολή χρησιμοποιούν το λογότυπο και τα στοιχεία του υπουργείου Προστασίας του Πολίτη, τα λογότυπα της Ελληνικής Αστυνομίας και αρχών επιβολής του νόμου, εντύπωμα στρογγυλής σφραγίδας με δήθεν υπογραφή του αρχηγού της Ελληνικής Αστυνομίας, ενώ αποστολέας τής εν λόγω επιστολής φέρεται να είναι ψευδής ηλεκτρονική διεύθυνση, επιχειρώντας να δημιουργήσουν την εντύπωση ότι προέρχεται από την Ελληνική Αστυνομία.
Με ψεύτικη υπογραφή και σφραγίδα
Στο πλαίσιο αυτό, από την Ελληνική Αστυνομία ανακοινώνεται ότι το παρακάτω κείμενο – μήνυμα που διακινείται μέσω ηλεκτρονικού ταχυδρομείου (email), ως δήθεν επιστολή του αρχηγού της Ελληνικής Αστυνομίας, αντιστράτηγου Κωνσταντίνου Σκούμα, η οποία φέρει το ονοματεπώνυμό του, καθώς και ψευδή υπογραφή και σφραγίδα με επιγραφή «Ελληνική Δημοκρατία – Ελληνική Αστυνομία», είναι καταφανώς ψευδεπίγραφο και απατηλό και αποστέλλεται από δράστες που επιχειρούν προφανώς να εξαπατήσουν – παραπλανήσουν τους πολίτες και ακολούθως να αποκομίσουν παράνομο οικονομικό όφελος.
VIRAL
Παρακαλούνται οι πολίτες να μην ανταποκρίνονται και να διαγράφουν το συγκεκριμένο μήνυμα, καθώς και «να μην ανοίγουν» τα συνημμένα αρχεία για αποφυγή προσβολής από κακόβουλο λογισμικό.
Παρόμοιες προσπάθειες εξαπάτησης είχαν εντοπιστεί και το προηγούμενο έτος με ανάλογα κείμενα – μηνύματα, κάνοντας χρήση των στοιχείων αξιωματούχων του υπουργείου Προστασίας του Πολίτη και της Ελληνικής Αστυνομίας.
Υπενθυμίζεται ότι περισσότερες συμβουλές για την αποφυγή εξαπάτησης πολιτών υπάρχουν αναρτημένες στην ιστοσελίδα της Ελληνικής Αστυνομίας (www.astynomia.gr), στην ενότητα «Οδηγός του πολίτη/Χρήσιμες συμβουλές», ενώ επιπλέον πληροφορίες και συμβουλές για περιστατικά ηλεκτρονικών απατών υπάρχουν στην ιστοσελίδα της Διεύθυνσης Δίωξης Ηλεκτρονικού Εγκλήματος www.cyberalert.gr.
Η δήθεν επιστολή του αρχηγού της ΕΛ.ΑΣ. και το μήνυμα
Για την πληρέστερη ενημέρωση των πολιτών, παρατίθεται εικόνα από το μήνυμα ηλεκτρονικού ταχυδρομείου (email), καθώς και από την απατηλή επιστολή:
«Τζακ ποτ» στα ΑΤΜ – Απάτη τα κάνει να βγάζουν μόνα τους χρήματα!
Μια απάτη κάνει τα ΑΤΜ να βγάζουν από μόνα τους χρήματα, η οποία ονομάζεται «ανέπαφο τζακ ποτ». Πρόκειται για συντονισμένες «επιθέσεις» από χάκερς, σύμφωνα με τη ρωσική εταιρεία που ειδικεύεται σε θέματα κυβερνο-ασφάλειας.
Οι χάκερς στοχοποιούν το κεντρικό σύστημα των τραπεζών, με αποτέλεσμα πληθώρα ATM να βγάζουν ταυτόχρονα χρήματα, μια διαδικασία που είναι γνωστή ως «ανέπαφο τζακ ποτ», αναφέρει στην ανακοίνωσή της η εταιρεία Group IB. Μπορεί να μην είναι ορατό, σαν την απάτη με τα κουμπιά στο ΑΤΜ, αλλά είναι το ίδιο επικίνδυνο.
Οι χάκερς δεν χρειάζεται καν να πλησιάσουν τα μηχανήματα, παρά έχουν ανθρώπους τους να περιμένουν έως ότου το ATM βγάλει τα χρήματα, ώστε να τα πάρουν.
Μέχρι τώρα, οι χώρες που είναι γνωστό ότι έχουν πληγεί από αυτή τη διαδικασία είναι η Αρμενία, η Εσθονία, η Ολλανδία, η Πολωνία, η Ρωσία, η Ισπανία και η Βρετανία. Ωστόσο, η εταιρεία αρνήθηκε να κατονομάσει συγκεκριμένες τράπεζες.
Ο Ντμίτρι Βόλκοφ της Group IB δήλωσε στο βρετανικό ειδησεογραφικό δίκτυο BBC ότι από μια επιτυχημένη επίθεση οι χάκερς θα μπορούσαν να συγκεντρώσουν έως και 400.000 δολάρια (περίπου 380.000 ευρώ) από ένα και μόνο μηχάνημα.
«Έχουμε δει τέτοιου είδους επιθέσεις στη Ρωσία από το 2013», δήλωσε ο Βόλκοβ στο BBC. «Η απειλή είναι σοβαρή. Οι επιτιθέμενοι αποκτούν πρόσβαση στο κεντρικό δίκτυο της τράπεζας και στα συστήματα πληροφοριών. Αυτό τους επιτρέπει να ληστέψουν την τράπεζα», πρόσθεσε ο ίδιος. Δύο κατασκευάστριες εταιρείες ATM δήλωσαν στο ειδησεογραφικό πρακτορείο Reuters ότι έχουν επίγνωση της απειλής.

0 ΣΧΟΛΙΑ