
«Τα ψυγεία βράσανε, έλιωσαν τα πάντα»: Το πρωτοφανές χτύπημα χάκερ σε σούπερ μάρκετ και logistics στην Ελλάδα
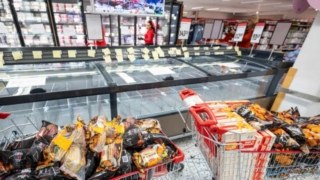
Μια πρωτοφανής απειλή ψηφιακής φύσης, που περνά από την οθόνη του υπολογιστή απευθείας στην εφοδιαστική αλυσίδα και τη δημόσια υγεία, βιώνει η χώρα μας. Υβριδικές επιθέσεις από αγνώστους χάκερ πλήττουν μαζικά επαγγελματικά ψυγεία και ψυκτικούς θαλάμους σε διάφορες περιοχές της Ελλάδας, αφήνοντας πίσω τους χαλασμένα εμπορεύματα, τόνους πετάμενων τροφίμων και απόλυτη απόγνωση σε καταστηματάρχες, εταιρείες logistics και σούπερ μάρκετ. Το φαινόμενο, που μέχρι πρότινος φαινόταν απομακρυσμένο, καταγράφεται πλέον με σφοδρότητα σε Αθήνα, Άρτα, Γιάννενα, Πρέβεζα, Πελοπόννησο και Κρήτη.
Σύμφωνα με τα στοιχεία που έφερε στο φως η εκπομπή «Live News», οι δράστες εκμεταλλεύονται κενά ασφαλείας και αποκτούν πρόσβαση εξ αποστάσεως σε έξυπνα συστήματα ελέγχου θερμοκρασίας. Χαρακτηριστικότερος στόχος των κυβερνοεπιθέσεων υπήρξε το παγκοσμίως διαδεδομένο λογισμικό «Dixell», το οποίο αποτελεί βασικό εργαλείο διαχείρισης για τα επαγγελματικά ψυγεία, αποδεικνύοντας ωστόσο ότι η ψηφιακή θωράκιση τέτοιων κρίσιμων υποδομών παραμένει ευάλωτη.
Η εφιαλτική εμπειρία των επαγγελματιών και τα «ψυγεία-φούρνοι»
Οι μαρτυρίες ανθρώπων της αγοράς και τεχνικών που κλήθηκαν να σώσουν ό,τι σώζεται αποτυπώνουν το μέγεθος της καταστροφής. Οι χάκερ δεν περιορίστηκαν απλώς στο να απενεργοποιήσουν τις μονάδες, αλλά παρενέβησαν ενεργοποιώντας τις αντιστάσεις των θαλάμων, μετατρέποντας τις καταψύξεις σε χώρους υψηλών θερμοκρασιών.
Ψυκτικός μηχανισμός από το Ηράκλειο Κρήτης περιγράφει την κατάσταση με μελανά χρώματα, σημειώνοντας ότι κλήθηκε να αντιμετωπίσει προβλήματα σε πλήθος πελατών του. Όπως αναφέρει χαρακτηριστικά, μπήκαν σε θάλαμο που κανονικά έπρεπε να βρίσκεται στους -20 βαθμούς και η θερμοκρασία είχε εκτοξευθεί στους +50 βαθμούς, με αποτέλεσμα να λιώσουν ολοσχερώς τα κατεψυγμένα προϊόντα. Σύμφωνα με τον ίδιο, το συντριπτικό ποσοστό του πελατολογίου του που διέθετε το συγκεκριμένο σύστημα επλήγη, και σώθηκαν μόνο όσοι διέθεταν πρόσθετη, ισχυρή ψηφιακή ασφάλεια.
VIRAL
Ανάλογες εικόνες καταγράφηκαν και στη βόρεια Ελλάδα. Μαρτυρία από την Άρτα και τα Γιάννενα αναφέρει ότι σε θαλάμους σούπερ μάρκετ η θερμοκρασία έφτασε ακόμη και τους 100 βαθμούς, με τους υπευθύνους να αντιλαμβάνονται την επίθεση είτε επειδή έπεσε κάποια ασφάλεια είτε λόγω της απουσίας των τυπικών ειδοποιήσεων ασφαλείας. Στην Πρέβεζα και τα βόρεια προάστια της Αθήνας, καταστήματα βρέθηκαν προ δυσάρεστης έκπληξης όταν διαπίστωσαν ότι τα ψυγεία τους έκαναν απόψυξη και οι καταψύξεις είχαν φτάσει στους 30 βαθμούς.
Πώς λειτουργεί η κυβερνοεπίθεση και τα ερωτήματα για τη δημόσια υγεία
Ο τρόπος δράσης των δραστών βασίζεται στην απομακρυσμένη παραβίαση των ασύρματων δικτύων Wi-Fi και των πλατφορμών διαχείρισης. Αλλάζοντας τις κρίσιμες παραμέτρους λειτουργίας των μηχανημάτων, οι χάκερ σταματούν την ψύξη και θέτουν σε κίνδυνο ολόκληρες παρτίδες τροφίμων. Μάλιστα, ειδικοί επισημαίνουν ότι σε ορισμένες περιπτώσεις, η έγκαιρη κινητοποίηση προστάτευσε τους καταστηματάρχες, ωστόσο παραμένει ανοιχτό το μείζον ζήτημα του κατά πόσο αλλοιωμένα προϊόντα από τέτοιες επιθέσεις ενδέχεται να κατέληξαν τελικά στην κατανάλωση.
Διαβάστε επίσης
Το γεγονός ότι οι επιθέσεις αυτές πραγματοποιούνται σχεδόν ταυτόχρονα σε διαφορετικά σημεία της ελληνικής επικράτειας γεννά σοβαρούς προβληματισμούς γύρω από τις σύγχρονες υβριδικές απειλές. Οι ειδικοί υπογραμμίζουν την επιτακτική ανάγκη για άμεση αναβάθμιση των πρωτοκόλλων κυβερνοασφάλειας σε επιχειρήσεις τροφίμων και logistics, καθώς η ευπάθεια των «έξυπνων» συσκευών μετατρέπεται πλέον σε κρίσιμο παράγοντα οικονομικής ζημιάς και δημόσιας ασφάλειας.
0 ΣΧΟΛΙΑ